اگر روزی کامپیوتری کوانتومی بتواند از یک کلید عمومیِ منتشرشده، کلید خصوصی متناظر را در زمان عملی به دست بیاورد، امنیت بخشی از داراییهای دیجیتال با چالشی جدی روبهرو میشود. اما این گزاره با تیترهای هیجانی «بیتکوین تا چند ماه دیگر هک میشود» یا «همه بلاکچینها همین حالا ناامناند» تفاوت زیادی دارد. تهدید اصلی را باید در امضاهای دیجیتال، شیوه نمایش کلید عمومی و زمان موردنیاز مهاجم جستوجو کرد؛ نه در این تصور که هر کامپیوتر کوانتومی میتواند هر رمزنگاریای را فوری بشکند.
در این راهنما وضعیت دانش و پیشنهادهای فنی تا اکتبر ۲۰۲۶ را مرور میکنیم: چه بخشی از بیتکوین آسیبپذیر است، الگوریتمهای شور و گروور چه تفاوتی دارند، چرا نوع آدرس اهمیت دارد و کاربر عادی امروز چه تصمیمهای معقولی میتواند بگیرد. این متن پیشبینی زمان شکستن بیتکوین یا توصیه خریدوفروش نیست.
تصویر مفهومیِ ریسک کوانتومی برای امضاهای رمزنگاری؛ نه تصویر یک حمله واقعی.
آیا کامپیوتر کوانتومی میتواند بیت کوین را هک کند؟
در نظریه بله، ولی در عمل به توان محاسباتی ویژهای نیاز است که وجود آن برای حمله موفق به بیتکوین در مقیاس عملی تا زمان این بازبینی تأیید نشده است. الگوریتم شور میتواند با یک کامپیوتر کوانتومیِ خطاپذیرِ اصلاحشده و بهاندازه کافی بزرگ، مسئله ریاضیِ پشت امضاهای مبتنی بر منحنی بیضوی را هدف بگیرد. اگر این توان به دست آید، مهاجم ممکن است از روی کلید عمومیِ در دسترس، کلید خصوصی را استخراج کند و تراکنشی غیرمجاز امضا کند. این تهدید از جنس جعل امضا و تصرف وجوه است؛ نه تغییر دلخواه همه بلاکهای قدیمی.
در مقابل، زنجیره بلوکها برای پیوند بلوکها و استخراج از توابع هش نیز استفاده میکند. الگوریتم گروور روی جستوجوی عمومیِ فضای پاسخها اثر متفاوت و معمولاً محدودتری دارد. بنابراین عبارت «رمزنگاری بیتکوین شکسته میشود» بدون تفکیک امضا، هش، استخراج و طراحی کیف پول، خواننده را گمراه میکند.
کامپیوتر کوانتومی چگونه کار میکند و چه محدودیتی دارد؟
رایانه کلاسیک داده را با بیتهای صفر و یک نمایش میدهد. در رایانه کوانتومی، کیوبیت میتواند در برهمنهیِ حالتها قرار گیرد و اندازهگیری آن نتیجهای احتمالاتی بدهد. الگوریتم با کنترل تداخل دامنههای احتمالاتی، احتمال پاسخ درست را بالا میبرد. این فرایند را نباید معادل «امتحانکردن همزمان تمام جوابها و خواندن همه آنها» دانست؛ زیرا اندازهگیری فقط خروجی محدودی میدهد و بسیاری از مسئلهها هیچ برتری کوانتومی شناختهشدهای ندارند.
همبستگیهای کوانتومی و درهمتنیدگی، ابزار محاسبهاند، نه کانالی جادویی برای ارسال فوری اطلاعات. علاوه بر ساخت کیوبیت، نگهداری حالتها، کنترل نویز، تصحیح خطا و اجرای مدار طولانی اهمیت دارند. عدد کیوبیت فیزیکیِ اعلامشده بهتنهایی نشان نمیدهد دستگاه برای شکستن کلید رمزنگاری آماده است: توان کیوبیت منطقی پایدار، نرخ خطا و تعداد عملیات قابلاجرا مهمتر است.
چرا نمیتوان تاریخ قطعی «روز کوانتومی» تعیین کرد؟
برآوردهای پژوهشی از تعداد کیوبیت و مدت حمله به فرضهای سختافزاری وابستهاند. با تغییر روش تصحیح خطا، معماری پردازنده، کیفیت گیتها و الگوریتم، همان برآورد ممکن است چندین مرتبه بزرگی جابهجا شود. از این رو عددی مانند «در سال مشخص تمام کیف پولها هک میشوند» شواهد کافی ندارد. برنامهریزی امنیتی باید پیش از ظهور تهدید عملی آغاز شود، اما زمانسنج ساختگی مبنای تصمیم مالی نیست.
شور و گروور؛ چرا تهدید امضا با تهدید هش یکسان نیست؟
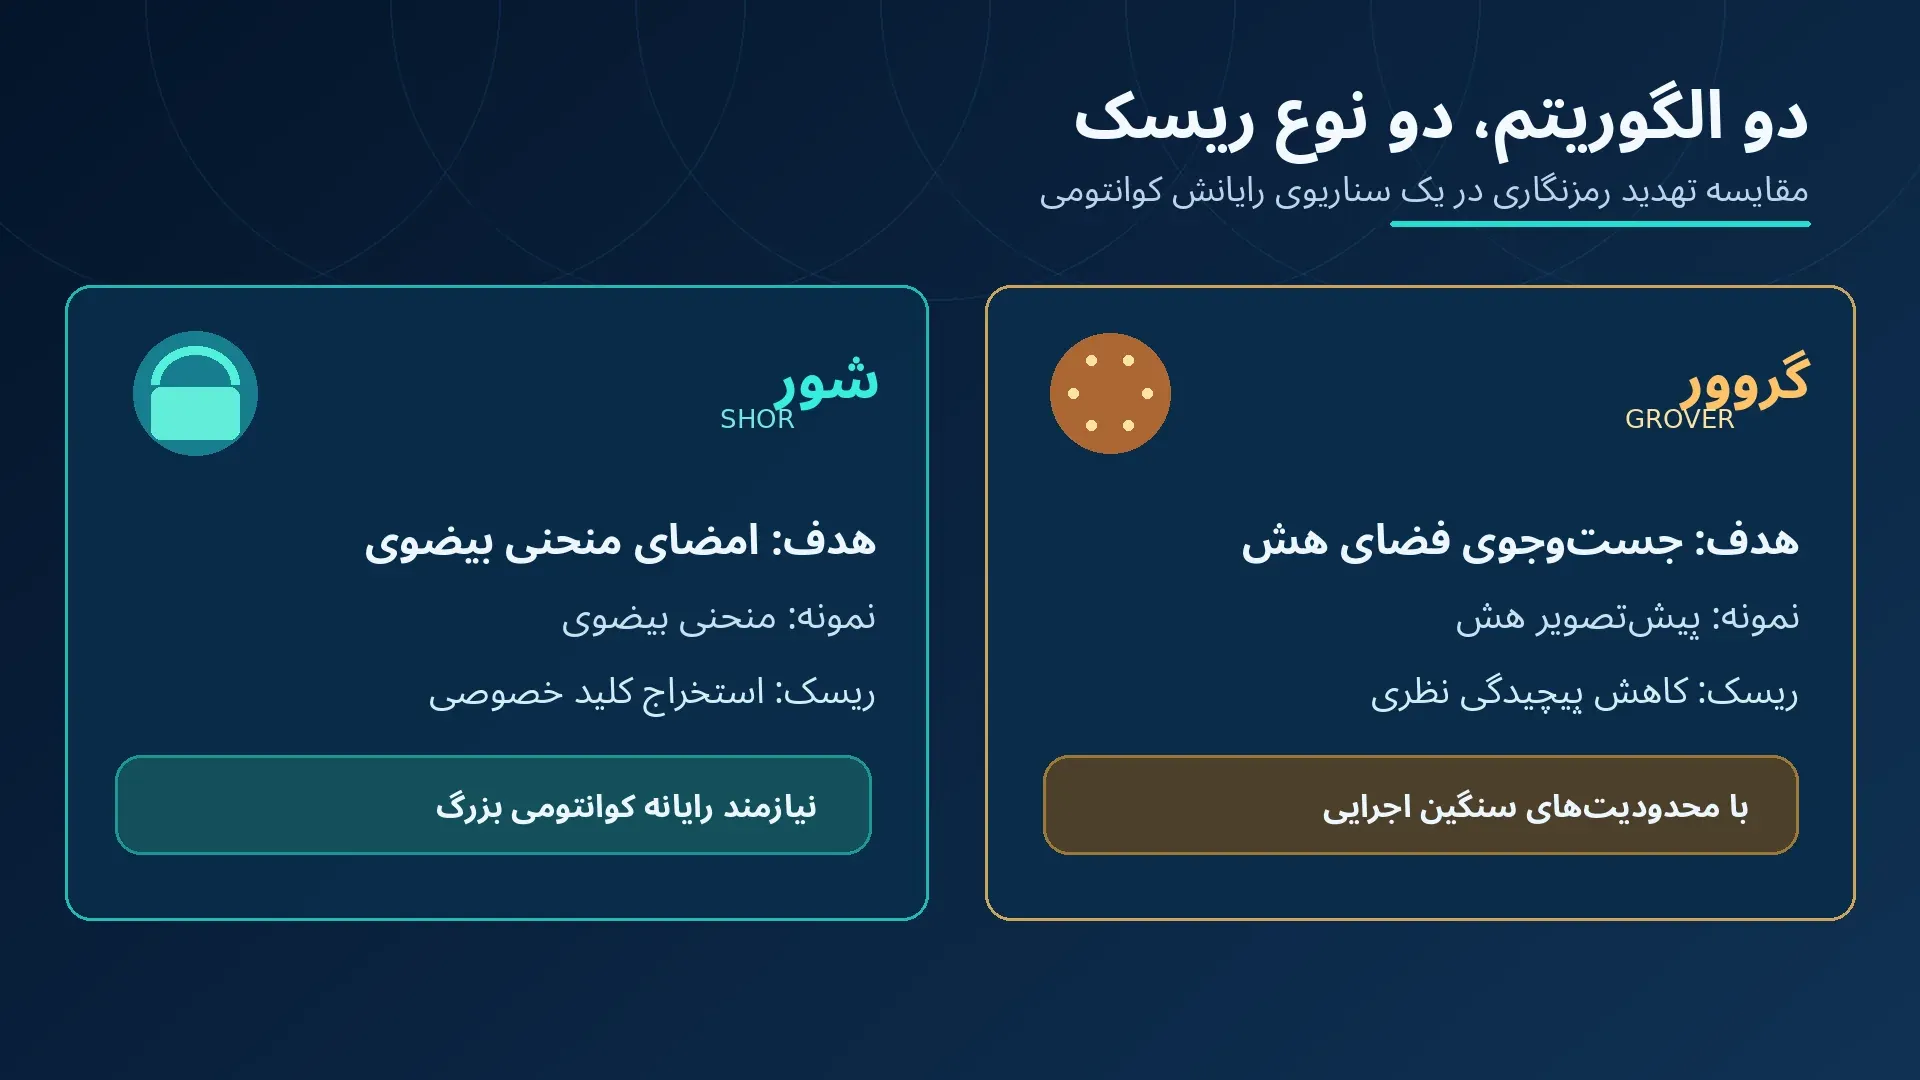
دو مسیر خطر متفاوت: شور برای مسئله کلید عمومی و گروور برای جستوجوی مبتنی بر هش.
الگوریتم شور و امضای دیجیتال
امضای ECDSA و امضای Schnorr که در مسیرهای مختلف خرجکردن بیتکوین به کار میروند، بر مسئله لگاریتم گسسته روی منحنی بیضوی تکیه دارند. در شرایط محاسبات کلاسیک، محاسبه کلید خصوصی از کلید عمومی در پارامترهای استاندارد عملی نیست. اما شور برای این خانواده مسائل، در مدل محاسبه کوانتومی الگوریتم کارآمد ارائه میدهد. این توضیح نه اثبات توان عملی سختافزار فعلی است و نه به این معنی که دانستن یک آدرس لزوماً همان افشای کلید عمومی است.
الگوریتم گروور و توابع هش
گروور برای جستوجوی بدون ساختار، در مدل ایدهآلِ مربوط، کاهش تقریباً ریشهدومیِ تعداد آزمونها میدهد؛ برخلاف شور که مسئله خاصی از کلید عمومی را هدف میگیرد. مثلاً جستوجوی پیشتصویر برای یک تابع هش با خروجی ۲۵۶ بیتی، در مدل ایدهآل بهجای مرتبه ۲ به توان ۲۵۶، مرتبه ۲ به توان ۱۲۸ ارزیابی کوانتومی میخواهد؛ این محاسبه فقط مقایسه پیچیدگی نظری است، نه تخمین زمان حمله به شبکه واقعی. هزینه پیادهسازیِ برگشتپذیرِ تابع هش، تصحیح خطا و محدودیت موازیسازی میتواند بسیار سنگین باشد.
نتیجه عملی: قرار نیست SHA-256 به دلیل وجود یک رایانه کوانتومی معمولی یکباره بیاثر شود. همچنین «دو برابرکردن طول کلید» راهحل عمومی برای ترمیم امضای ECDSA نیست؛ مسئله امضا به خانواده الگوریتم دیگری نیاز دارد.
کدام بیت کوین ها بیشتر در معرض خطر کوانتومی قرار میگیرند؟
مهاجمِ فرضی برای استخراج کلید خصوصی با شور معمولاً به کلید عمومی نیاز دارد؛ بنابراین زمان و نحوه آشکارشدن کلید تعیینکننده است. بعضی خروجیهای بیتکوین مستقیماً کلید عمومی یا کلیدی مشتقشده از آن را در ساختار روی زنجیره قابل مشاهده میکنند. در بعضی مسیرهای قدیمی و رایج، پیش از خرجکردن، تنها هش کلید عمومی دیده میشود؛ پس برای این تهدید خاص، میزان افشای کلید عمومی یکسان نیست.
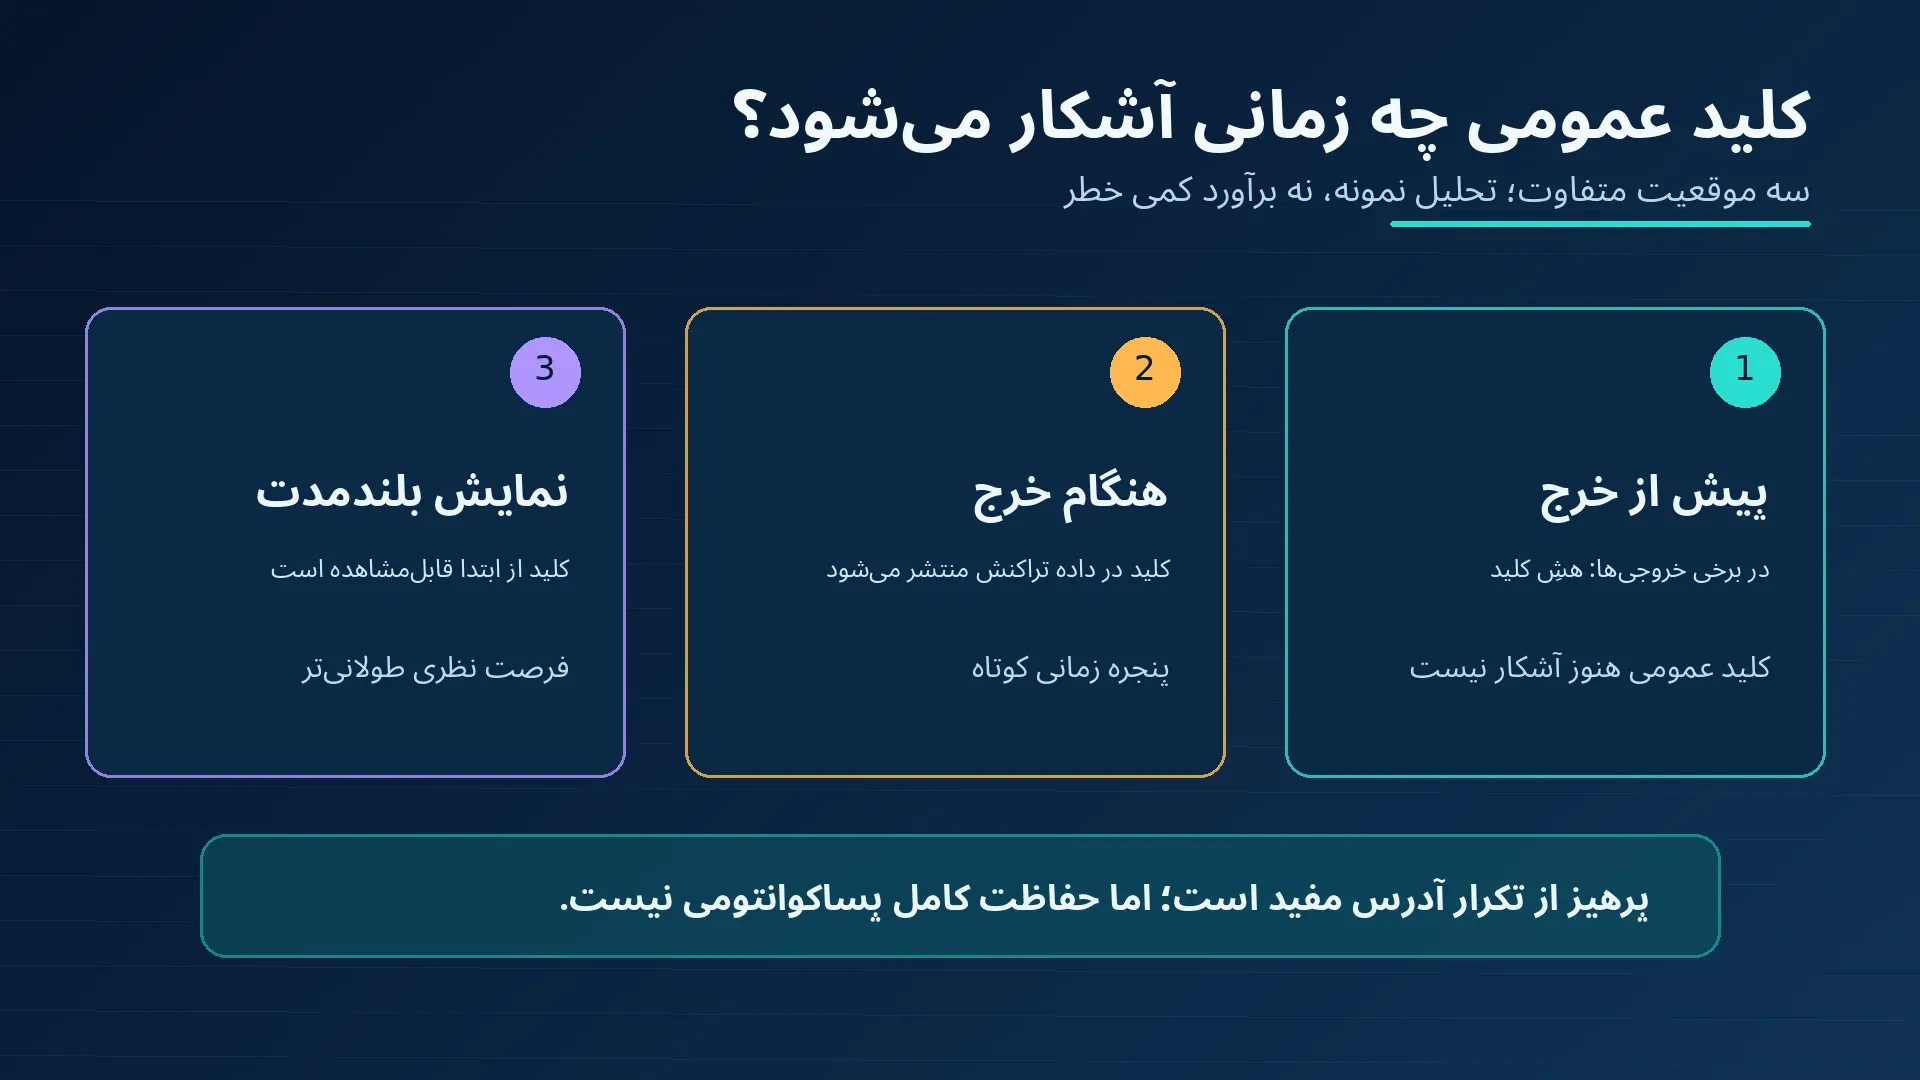
نوع خروجی و سابقه خرجکردن در تحلیل زمانِ در معرض قرارگرفتن کلید عمومی اهمیت دارد.
آدرس تازه و استفاده دوباره از آدرس چه فرقی دارند؟
در خروجیهایی مانند P2PKH یا P2WPKH، هنگام دریافت معمولاً هش کلید عمومی روی زنجیره ثبت میشود، اما هنگام خرجکردن کلید عمومی در دادههای تراکنش آشکار میشود. اگر پس از خرج، هنوز مبالغی در خروجیهای دیگری تحت همان کلید یا آدرس باقی مانده باشد، مدت افشای کلید برای آن مبالغ طولانیتر میشود. استفاده از آدرس تازه برای هر دریافت، عادت خوبی برای حریم خصوصی و کاهش بعضی صورتهای خطر است؛ ولی ضمانت مقاومت پساکوانتومی به شمار نمیرود.
در Taproot یا P2TR کلید عمومی خروجی در ساختار خروجی قابل مشاهده است؛ بنابراین نمیتوان گفت فقط «آدرسهای استفادهشده» در معرض خطر بلندمدتاند. متن پیشنهاد فنی BIP 360 این تفاوت را توضیح میدهد و حذف مسیر خرج با کلید را برای قالب پیشنهادی P2MR بررسی میکند.
حمله بلندمدت و حمله در فاصله تأیید تراکنش
در حمله بلندمدت، کلید عمومی مدت زیادی قابل مشاهده است و مهاجم بالقوه فرصت گستردهای برای محاسبه دارد. در حمله کوتاهمدت، کلید هنگام انتشار تراکنش آشکار میشود و مهاجم باید پیش از تثبیت مؤثر تراکنش، کلید را بازیابی و خرج رقیب ایجاد کند. این سناریو به توان بسیار سریعتر نیاز دارد و با توصیه ساده «آدرس را تکرار نکن» کاملاً رفع نمیشود. در اسناد طراحی کیف پول بیتکوین نیز پرهیز از تکرار کلید بهعنوان یک اصل امنیت و حریم خصوصی مطرح است؛ این توصیه مستقل از ادعای وجود حمله کوانتومی فعلی است.
در راهنمای توسعهدهندگان بیتکوین سازوکار نمایش هش کلید عمومی و دلیل توصیه به عدم استفاده مجدد از کلید توضیح داده شده است. پیش از انتخاب هر راهکار، باید مشخص کرد دارایی در کدام نوع خروجی نگهداری میشود؛ توصیه یکسان برای تمام آدرسها دقیق نیست.
آیا استخراج بیت کوین با کامپیوتر کوانتومی متحول میشود؟
استخراج بیت کوین شامل آزمودن مکرر ورودیهای هش و یافتن نتیجهای پایینتر از هدف سختی است. الگوریتم گروور از نظر نظری میتواند برای جستوجوی چنین مسئلهای مزیت ایجاد کند، اما انتقال این مزیت نظری به قدرت هش رقابتیِ واقعی دشوار است. راهاندازی یک مدار کوانتومیِ طولانی، تصحیح خطا، انرژی و تأخیر اجرا باید با تراشههای تخصصی موجود مقایسه شود. بنابراین خبر افزایش تعداد کیوبیتهای یک پردازنده را نمیتوان مستقیماً به «چند برابرشدن هشریت شبکه» تبدیل کرد.
حتی در سناریویی که استخراجکنندهای مزیت واقعی به دست آورد، سازوکار تنظیم سختی و رقابت ماینرها بر نتیجه اقتصادی اثر میگذارد. خطر تمرکز توان استخراج و هزینه زیرساخت از موضوع امنیت امضای کیف پول جداست. وعده اینکه رایانش کوانتومی فوراً کارمزد را کاهش میدهد یا ظرفیت هر بلوک را چند برابر میکند نیز مبنای فنی ندارد: محدودیت ظرفیت، اجماع و شبکه صرفاً با سریعترشدن یک محاسبه از میان نمیرود.
استانداردهای رمزنگاری پساکوانتومی در سال ۲۰۲۶ به کجا رسیدهاند؟
مسیر دفاع فقط ایدهپردازی نیست. مؤسسه استاندارد و فناوری آمریکا (NIST) در اوت ۲۰۲۴ سه استاندارد نهایی منتشر کرد: FIPS 203 برای سازوکار توافق/کپسولهسازی کلید ML-KEM، و FIPS 204 و FIPS 205 برای امضاهای ML-DSA و SLH-DSA. نکته ظریف این است که ML-KEM راهکار مستقیم امضای تراکنش بیتکوین نیست؛ برای بحث امضا باید استانداردهای امضایی را بررسی کرد. انتشار این استانداردها نیز به معنی اجرای خودکار آنها در شبکههای رمزارزی نیست.
نام، کاربرد و تاریخ این سه استاندارد در اطلاعیه رسمی NIST ثبت شده است. استفاده واقعی در بلاکچین، علاوه بر امنیت اثباتشده، به اندازه کلید و امضا، سازگاری کیف پولها، هزینه دادههای تراکنش، قواعد اعتبارسنجی و تصمیم جامعه توسعهدهندگان نیاز دارد.
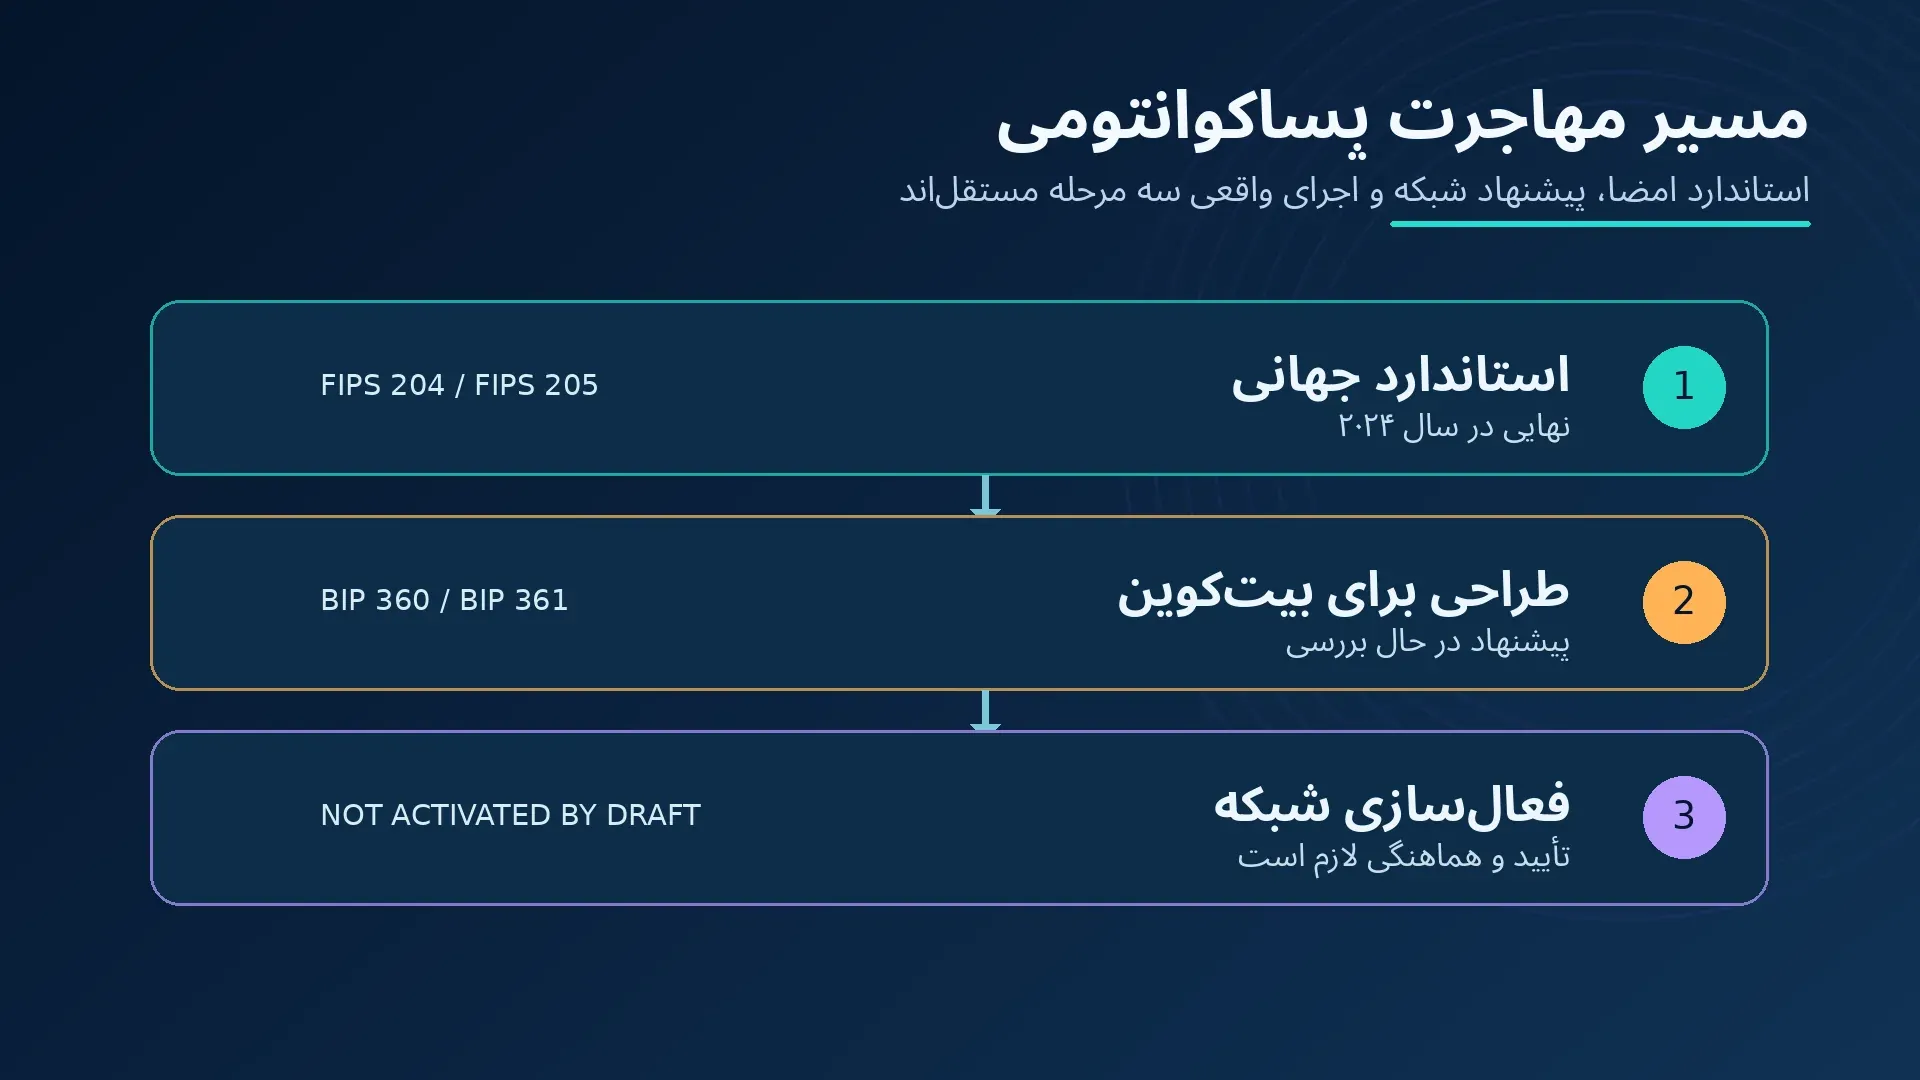
مهاجرت پساکوانتومی یک فرایند چندلایه است، نه نصب یک برنامه یا تعویض فوریِ نوع آدرس.
جایگاه BIP 360 و BIP 361 چیست؟
تا زمان بازبینی اکتبر ۲۰۲۶، BIP 360 با عنوان Pay-to-Merkle-Root در وضعیت Draft است. هدف این طرح، ساخت نوع خروجیای است که مسیر خرجِ مبتنی بر کلید عمومیِ آشکار در Taproot را حذف کند و امکان بهرهگیری از اسکریپت را نگه دارد. چنین طرحی میتواند بخشی از مسئله «نمایش بلندمدت کلید» را کاهش دهد، اما بهتنهایی امضاهای پساکوانتومی را به اجماع بیتکوین اضافه نمیکند و حمله کوتاهمدت را کامل حل نمیکند.
BIP 361 نیز درباره مسیر مهاجرت و کنارگذاشتن امضاهای قدیمی بحث میکند و در وضعیت پیشنویس است. عبارت «BIP منتشر شده» را نباید با «قانون شبکه فعال شده» برابر گرفت. فعالشدن هر تغییر توافقی نیازمند فرایند توسعه، بازبینی، اجرای نرمافزار و شرایط فعالسازی جداگانه خواهد بود؛ هیچ تاریخ قطعی فعالسازی از این پیشنهادها نتیجه نمیشود.
آیا رمزارزهای دیگری از بیت کوین امنتر خواهند بود؟
نامگذاری بازاریِ «مقاوم در برابر کوانتوم» معیار کافی نیست. برای هر پروژه باید نوع امضا، منشأ الگوریتم، سطح ممیزی علمی، شکل کلیدگذاری، افشای کلید در تراکنشها، امکان ارتقا و وابستگیهای بیرونی را جدا بررسی کرد. استفاده از یک تابع هش در بخشی از سیستم به معنی پساکوانتومیبودن همه بخشهای آن نیست. برعکس، استفاده از امضای جدید بدون ممیزی پیادهسازی، محافظت از کلید در کیف پول یا رفع نقص قرارداد هوشمند هم امنیت کامل نمیدهد.
در نسخه قدیمی این مقاله به چند شبکه مشخص و میزان مقاومت آنها اشاره شده بود. چون معماری و الگوریتم امضای شبکهها ممکن است تغییر کند و رتبهبندیِ قطعی بدون مطالعه مشخصات فنیِ بهروز و تحلیل قابل بازتولید ممکن نیست، چنین جدول برتریِ بدون منبعی در بازنویسی نگه داشته نشده است. اگر قرار باشد یک دارایی «امنتر» نامیده شود، باید دقیقاً گفت در برابر کدام مدل مهاجم، در کدام نسخه شبکه و با کدام شواهد.
کاربر ایرانی امروز برای مدیریت این ریسک چه کند؟
فعلاً اقدامات عملی معقول بیشتر از جنس بهداشت امنیتی و پیگیری ارتقای معتبرند، نه مهاجرت عجولانه به یک توکن کمنامونشان. کیف پول و نسخه نرمافزار را از منبع رسمی دریافت کنید؛ از عبارت بازیابی نسخه پشتیبان آفلاین و محافظتشده داشته باشید؛ هرگز برای «کوانتومیکردن کیف پول» کلید خصوصی یا عبارت بازیابی را در سایت ناشناس وارد نکنید. اطلاعیه ارتقای پروتکل را از کانال توسعهدهندگان رسمی و یادداشتهای انتشار معتبر بررسی کنید.
برای بیتکوین، پرهیز از استفاده دوباره از آدرس و شناخت مدل نگهداری دارایی مفید است؛ اما انتقال شتابزده بین انواع آدرس، بدون فهم پشتیبانی کیف پول یا وضعیت اجماع، ممکن است ریسک عملیاتی بیشتری ایجاد کند. کاربری که دارایی را نزد یک متولی نگه میدارد نیز باید میان ریسک فنی بلاکچین و ریسک متولی، مسدودی حساب یا دسترسی خدمات تفاوت بگذارد؛ هیچیک با برچسب «ضدکوانتوم» حذف نمیشوند.
دسترسی به سرویسهای خارجی، خدمات امانی و برنامههای خاص برای ساکنان ایران تابع شرایط روز و محدودیتهای همان ارائهدهنده است. از این مقاله نمیتوان مجوز استفاده، امکان احراز هویت یا شیوه دورزدن محدودیتها استنباط کرد. اگر صرفاً قصد بررسی مسیرهای عمومی بازار را دارید، صرافی ارز دیجیتال، صفحه خرید ارز دیجیتال و صفحه قیمت ارزهای دیجیتال مبنای تفکیک محتوای آموزشی از خدمات معاملاتی هستند؛ مشاهده قیمت نیز توصیه به معامله نیست.
چک لیست پنج پرسش قبل از هر تصمیم
- آیا خبرِ حمله کوانتومی، آزمایش سختافزاری واقعی است یا صرفاً برآورد نظری پژوهشگران؟ مشخصات کیوبیت منطقی و خطا را دارد؟
- آیا درباره امضا صحبت میشود یا هش؟ حمله علیه کدام الگوریتم و کدام نوع کلید طرح شده است؟
- آیا کلید عمومیِ دارایی از قبل روی زنجیره آشکار است؟ نوع خروجی و سابقه خرجکردن چیست؟
- آیا راهکار پیشنهادی در شبکه اصلی فعال شده یا هنوز پیشنویس است؟ منبع رسمی تغییر اجماع کجاست؟
- آیا انجامدادن کار پیشنهادی، ریسک تازهای مثل واردکردن عبارت بازیابی در وبسایت ناشناس یا پرداخت هزینه نامعلوم دارد؟
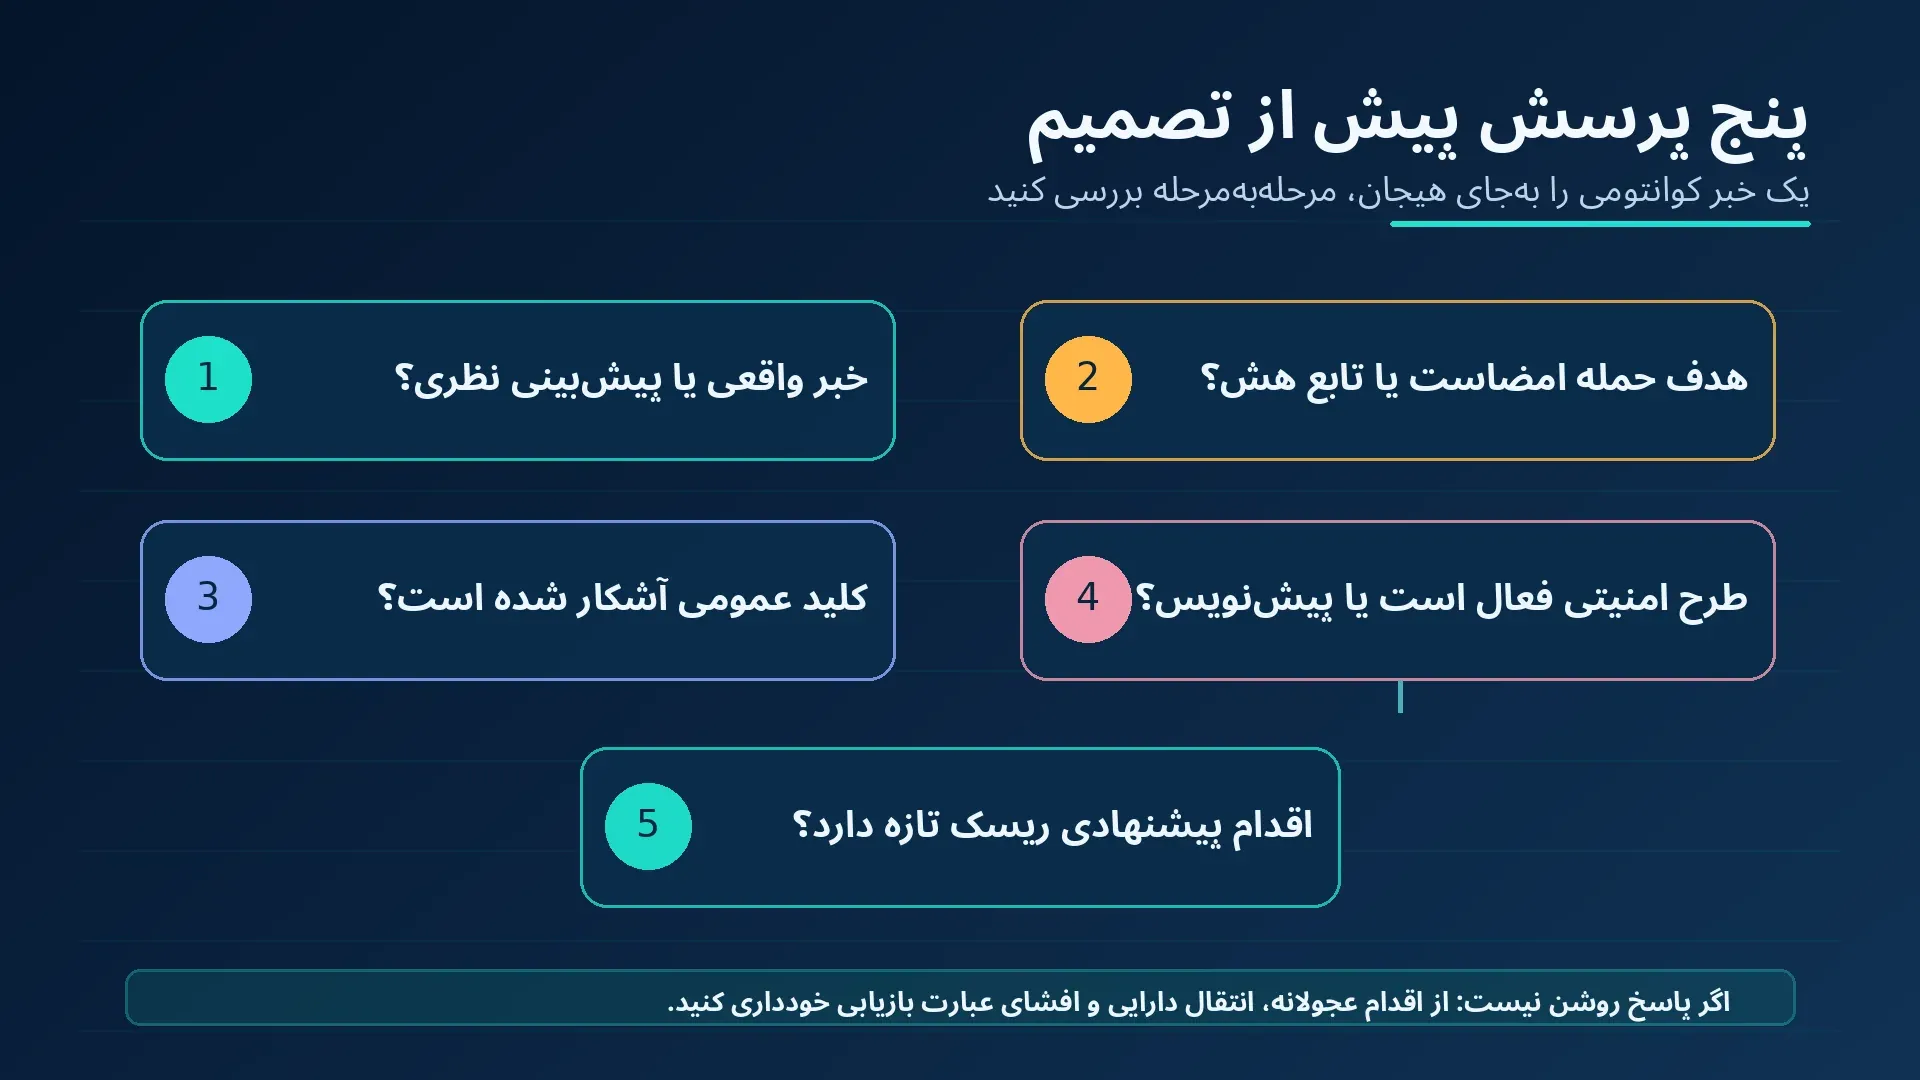
درخت تصمیم آموزشی: سنجش خبر، تشخیص فناوری هدف، بررسی وضعیت طرح و جلوگیری از اقدام عجولانه.
اگر درباره نگهداری یا خرید بیتکوین مطالعه میکنید، صفحات خرید بیتکوین و قیمت بیتکوین از مباحث رمزنگاری و ریسک فناوری مستقلاند. برای تصمیم مالی، ریسک نوسان قیمت را نیز در کنار ریسک نگهداری و احتمال تغییر استانداردهای امنیتی در نظر بگیرید.
جمع بندی: خطر واقعی است، اما زمان و راهحل آن قطعی نیست
رایانش کوانتومی برای امضاهای مبتنی بر منحنی بیضوی یک تهدید معتبرِ نظری است و برنامهریزی برای مهاجرت باید جدی باشد. در عین حال، وضعیت هشها، نوع آدرسها، زمان افشای کلید عمومی، قابلیت سختافزار و فرایند ارتقای شبکه را نباید یکسان دانست. استانداردهای امضای پساکوانتومی منتشر شدهاند و پیشنهادهایی برای بیتکوین مطرحاند؛ اما پیشنویس با اجرای شبکه اصلی تفاوت دارد. برای کاربر، امنترین واکنش به خبرهای پرهیجان، راستیآزمایی منبع و رعایت اصول نگهداری کلید است، نه معامله شتابزده.